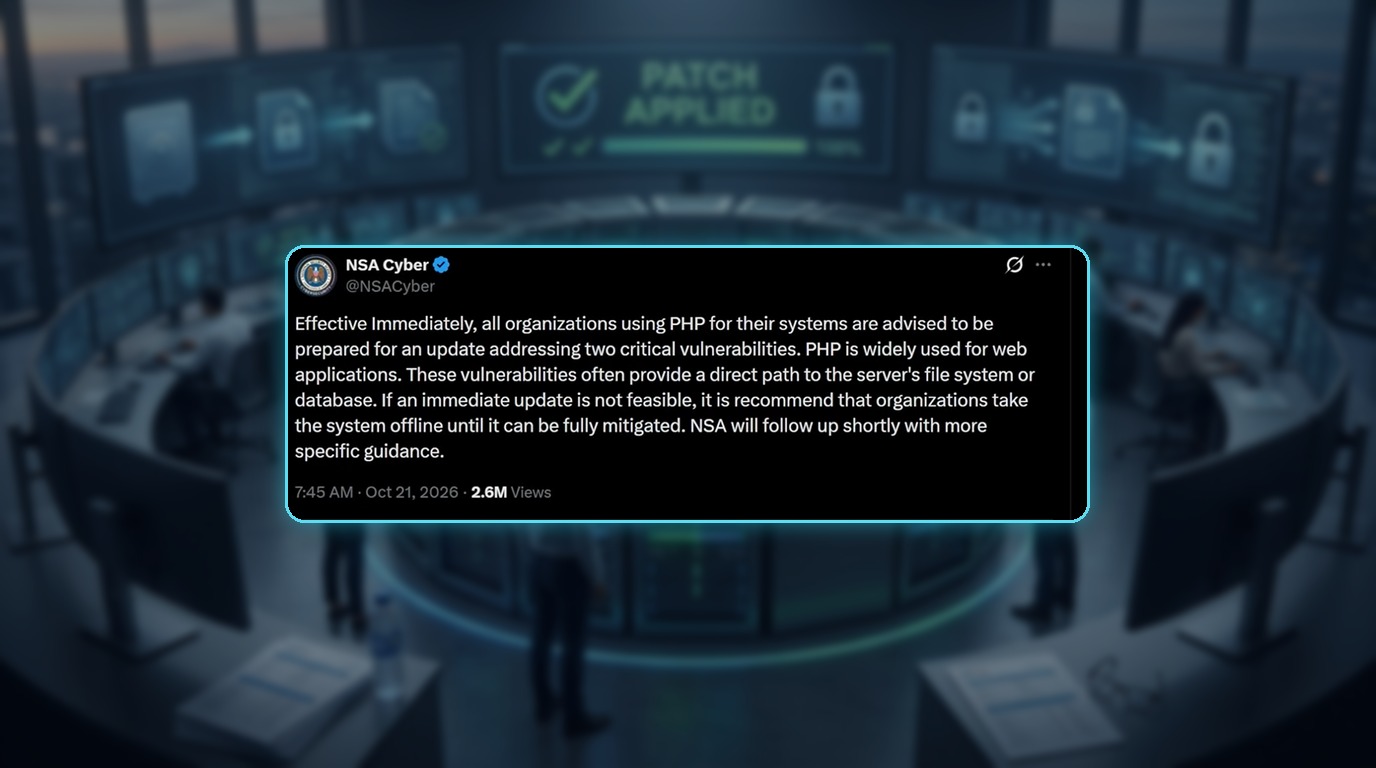
Una de las amenazas de ciberseguridad más críticas de la historia, neutralizada por nuestro gran equipo.
El 21 de octubre de 2026, la comunidad de seguridad web entró en alerta máxima. Se hicieron públicas, bajo el nombre “PHP2Shell”, dos fallas críticas en PHP, el software que impulsa a la mayoría de los sitios web del mundo, incluida la mayoría de los sitios WordPress. Ambas recibieron una calificación de gravedad de 9.2 sobre 10. Permitían a un atacante tomar el control del servidor de un sitio web sin necesidad de contraseña, y los atacantes ya las estaban probando desde el 17 de octubre, días antes de que existiera una solución. En todo el mundo, los equipos de seguridad entraron en modo de emergencia. El equipo de ciberseguridad de la NSA instó a todas las organizaciones que usan PHP a prepararse para una actualización de emergencia y, si no podían actualizar de inmediato, a desconectar sus sistemas.
Seguimos a las principales agencias de seguridad y actuamos de inmediato.
Aunque esta vulnerabilidad puso en riesgo a cerca del 70 % de todos los sitios web de internet, protegimos nuestros sistemas y aplicamos el parche de seguridad pocas horas después de que se anunciara la amenaza, sin desconectar ni uno solo de nuestros sitios web. Nuestros servidores web instalan automáticamente las correcciones de seguridad críticas, y la solución ya estaba funcionando en ellos a las 2:30 a. m., hora de Florida, del 22 de octubre, antes de que la mayoría de las empresas abrieran su correo. Esa misma mañana, nuestro equipo revisó cada sistema a mano y aplicó el parche al resto, de modo que todos los servidores que alojan nuestros sitios web o guardan los pedidos y documentos de nuestros clientes están protegidos.
¡Amenaza con riesgo de 9/10 resuelta!
No hubo ningún apagado de emergencia. Nuestros sitios web permanecieron en línea durante toda la operación, y los pedidos, presupuestos y pagos siguieron funcionando con normalidad.
Como los atacantes ya estaban activos antes de que existiera la solución, aplicar el parche no era suficiente para nosotros. Revisamos nuestros servidores en busca de cualquier rastro de intrusión (archivos alterados, scripts ocultos, programas desconocidos, claves de acceso inesperadas) y no encontramos ninguno. Desafío resuelto.
Cada día, nuestros clientes nos confían actas de nacimiento, pasaportes, documentos judiciales e historiales médicos, y nos tomamos muy en serio nuestro deber de proteger esa información. PHP2Shell puso en riesgo a una enorme parte de internet; nuestros servidores recibieron el parche, fueron revisados y se confirmó que están limpios. Sus documentos están seguros con nosotros.
Estamos protegidos. Nuestros clientes están protegidos.
Si tiene alguna pregunta sobre cómo protegemos sus documentos, nuestro equipo con gusto le ayudará por teléfono, correo electrónico o chat en vivo.